O mês em que a inocência em cibersegurança acabou
O mês de outubro foi aterrorizador no mundo real. Vivemos a primeira onda de pesadelos em cibersegurança, boa parte concretizada pela inteligência artificial.
A imprensa internacional batizou a onda de ataques digitais que aconteceram durante o mês com o péssimo nome de Outubro Negro. Eu chamaria de “o primeiro mês do resto das nossas vidas”. Esse é o novo normal.
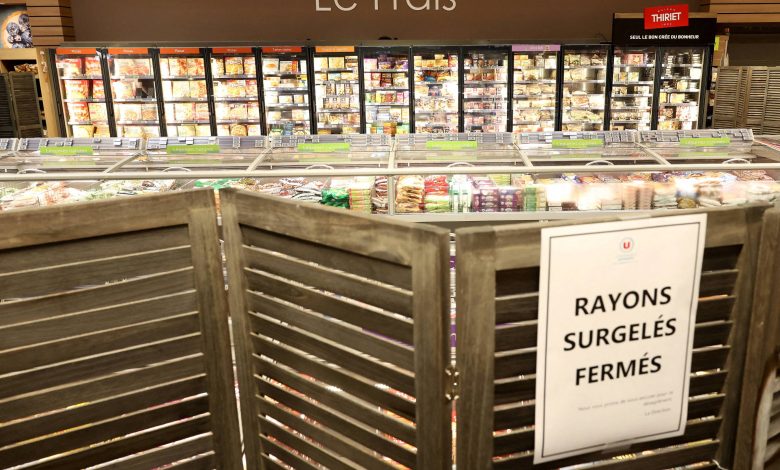
Mas o que aconteceu? No dia 6, o presidente do JPMorgan afirma que o risco de ataque cibernético “subiu dez vezes” por causa da IA de fronteira. No dia 12, um ciberataque na França faz freezers em supermercados atingirem a temperatura de 50°C. Toneladas de alimentos são perdidas e princípios de incêndio ocorrem em vários estabelecimentos.
No dia 13, o JPMorgan decide bloquear o acesso a seus sistemas por agentes de IA dos clientes e é seguido por outros bancos. No dia 15, um grupo hacker ataca os sites da ConnectWise e tenta entrar em ambientes do Microsoft 365.
No dia 17, surgem os primeiros sinais de falha em uma estrutura praticamente universal da internet, o PHP. As falhas PHP2Shell permitem o maior pesadelo em segurança digital: rodar códigos em um servidor sem login, antes mesmo de o código do site executar.
No dia 20, o problema é revelado publicamente e correções são disponibilizadas. A falha existia havia 14 anos. Mas só com a IA ela foi descoberta, explorada e, diga-se, também corrigida. Como o PHP está em toda parte, uma corrida global para corrigir o problema começa.
A Holanda, no dia 21, tira do ar seu site de identidades digitais para corrigir a falha. A Finlândia e a França fazem o mesmo com sites do governo. No Brasil, a Anatel e vários tribunais suspendem seus serviços até que as correções sejam aplicadas. E vale dizer: quem não corrigiu até agora está com um risco enorme nas mãos.
No dia 22, a alcunha de “Outubro Negro” se espalha. Mas os problemas estavam só no começo. No dia 23, um dos maiores especialistas em cibersegurança dos EUA afirma que 3% de todas as falhas da história digital ocorreram nos últimos 30 dias. Na sequência, ataques são registrados no mundo todo, levando empresas e usuários a trocar chaves digitais e adotar medidas de emergência.
No dia 29, a Binance, a maior Bolsa de criptomoedas do mundo, revela que sofreu um ataque que desviou US$ 6,3 bilhões de moedas virtuais. A empresa suspende saques para investigar, afetando usuários no mundo todo, incluindo o Brasil. A culpa foi atribuída ao ataque a um laptop de um desenvolvedor interno. O que causa estranheza, já que um único laptop foi suficiente para acessar bilhões dos titulares.
O ponto-chave é que o mês de outubro não é uma exceção. Por causa da IA, a descoberta de vulnerabilidades se acelerou. A tecnologia está sendo usada para detectar falhas e para fazer ataques na sequência. Isso põe uma pressão imensa nos profissionais de segurança, que agora precisam fechar brechas imediatamente quando são descobertas.
Põe também pressão sobre o Brasil. Nossos sistemas governamentais são notoriamente precários em cibersegurança. Agentes maliciosos, inclusive geopolíticos, podem querer usar capacidades de IA para atacar serviços públicos e até estruturas críticas como o Pix. A era da inocência na cibersegurança acabou.
LINK PRESENTE: Gostou deste texto? Assinante pode liberar sete acessos gratuitos de qualquer link por dia. Basta clicar no F azul abaixo.
Folha de São Paulo