Reino Unido cobra mais segurança digital devido a IA – 19/11/2026 – IA
Londres
|Financial Times
Empresas do setor financeiro devem reforçar suas defesas contra ataques cibernéticos e criar sistemas de backup em nível de hardware, separados da internet. As recomendações foram feitas por reguladores do Reino Unido, que alertaram para um aumento de 50% nas tentativas de invasão no setor.
As orientações da FCA (Autoridade de Conduta Financeira) e da Autoridade de Regulação Prudencial do Banco da Inglaterra, publicadas nesta quinta-feira (19), recomendam que bancos, seguradoras, gestoras de ativos e outras instituições financeiras ampliem a supervisão dos riscos por seus conselhos de administração e desenvolvam sistemas mais eficientes de recuperação em caso de invasão.

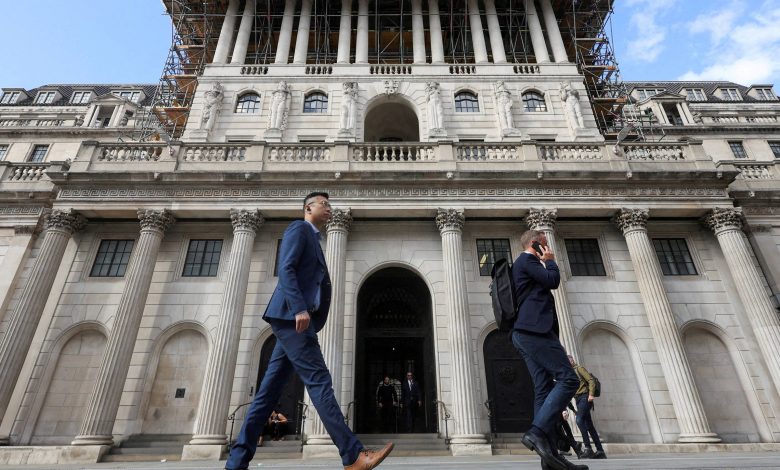
Pessoas passam em frente ao prédio do Banco da Inglaterra, em Londres, Reino Unido
–
Corey Rudy/Reuters
As novas diretrizes ressaltam como a segurança cibernética se tornou uma prioridade mais urgente para os reguladores, após uma série de ataques de grande repercussão contra empresas em diferentes países.
Os órgãos afirmaram que os conselhos de administração devem ser responsáveis pela supervisão da segurança cibernética das empresas e que seus integrantes precisam ter “conhecimento, habilidades e experiência coletivos suficientes” nessa área. As companhias também devem melhorar a documentação de seus procedimentos de segurança digital e designar um executivo sênior para supervisionar o tema.
Os reguladores recomendaram ainda que as empresas desenvolvam e testem planos de recuperação após ataques. Entre as medidas estão sistemas de backup em nível de hardware, desconectados das redes principais, que permitam restaurar as operações de tecnologia da informação após um incidente cibernético de “alta gravidade”.
Em outubro, a FCA recebeu 38 notificações de incidentes cibernéticos, número 52% superior ao recorde anterior dos 18 meses precedentes e o segundo maior registrado em qualquer mês nos últimos cinco anos, segundo os reguladores.
“Os ataques cibernéticos estão se tornando mais frequentes, complexos e perigosos”, disse Katharine Braddick, chefe da Autoridade de Regulação Prudencial. “Os reguladores precisam ter confiança tanto de que as empresas dispõem de controles sólidos de segurança cibernética quanto de que conseguem detectar, conter e se recuperar rapidamente de incidentes.”
A preocupação com os riscos de hackers roubarem dinheiro ou desestabilizarem o sistema financeiro aumentou desde que modelos avançados de inteligência artificial, como o Mythos, da Anthropic, começaram a identificar milhares de vulnerabilidades em alguns dos programas de software mais utilizados no mundo.
O aumento das tensões geopolíticas também deixou autoridades mais preocupadas com ataques cibernéticos contra infraestruturas essenciais do Reino Unido, incluindo o sistema financeiro. Neste ano, hackers militares russos foram identificados invadindo roteadores amplamente utilizados no país.
As orientações dos reguladores foram divulgadas após uma série de ataques cibernéticos de grande repercussão. Em um dos maiores roubos da história, hackers que, segundo o FBI, tinham ligação com a Coreia do Norte desviaram mais de US$ 6 bilhões (R$ 35,39 bilhões) em ativos digitais da Binance, a maior corretora de criptomoedas do mundo.
Um ataque cibernético também retirou cerca de 100 milhões de euros (R$ 647 milhões) de uma conta interna do banco francês Crédit Mutuel Arkéa neste mês. O episódio ocorreu depois que diversos sites precisaram ficar fora do ar para corrigir duas vulnerabilidades identificadas por inteligência artificial em PHP, uma linguagem de programação amplamente utilizada. Na Europa, hackers também aumentaram remotamente a temperatura de geladeiras e freezers.
Nos últimos anos, empresas e organizações britânicas também foram alvo de uma série de ataques de ransomware, que sequestram dados e sistemas em troca de resgate. Entre elas estão a montadora Jaguar Land Rover, as varejistas Marks and Spencer e Co-op e o NHS (Serviço Nacional de Saúde da Inglaterra).
Os reguladores britânicos também publicaram dois conjuntos separados de recomendações sobre práticas consideradas eficazes, com diretrizes menos vinculantes sobre como as empresas financeiras devem lidar com riscos cibernéticos específicos decorrentes dos avanços da inteligência artificial e do possível surgimento da computação quântica.
“Devido ao aumento do número de vulnerabilidades identificadas e à velocidade com que são descobertas, as empresas precisam evoluir da gestão tradicional de vulnerabilidades […] para uma gestão contínua da exposição a riscos”, afirmaram os reguladores.
As empresas podem usar inteligência artificial para automatizar boa parte de suas defesas cibernéticas, mas precisam manter a “supervisão humana”, especialmente nas decisões mais importantes, acrescentaram.
O Financial Times informou no mês passado que a FCA estava entre as autoridades que alertaram empresas a elaborar planos para substituir os métodos de criptografia usados na proteção de informações confidenciais na internet. A preocupação é que ferramentas criptográficas possam ser quebradas por modelos avançados de inteligência artificial.
As autoridades decidiram publicar orientações em vez de adotar regras mais rígidas para dar às empresas maior flexibilidade na implementação das medidas e evitar que as normas fiquem defasadas diante da rápida evolução tecnológica.
“Nossa resposta não deve ser sempre criar mais regras”, disse Nikhil Rathi, presidente-executivo da FCA.
Folha de São Paulo